Đang tải nội dung...


 Zalo
AI và an ninh mạng doanh nghiệp: bảo vệ tài khoản và dữ liệu
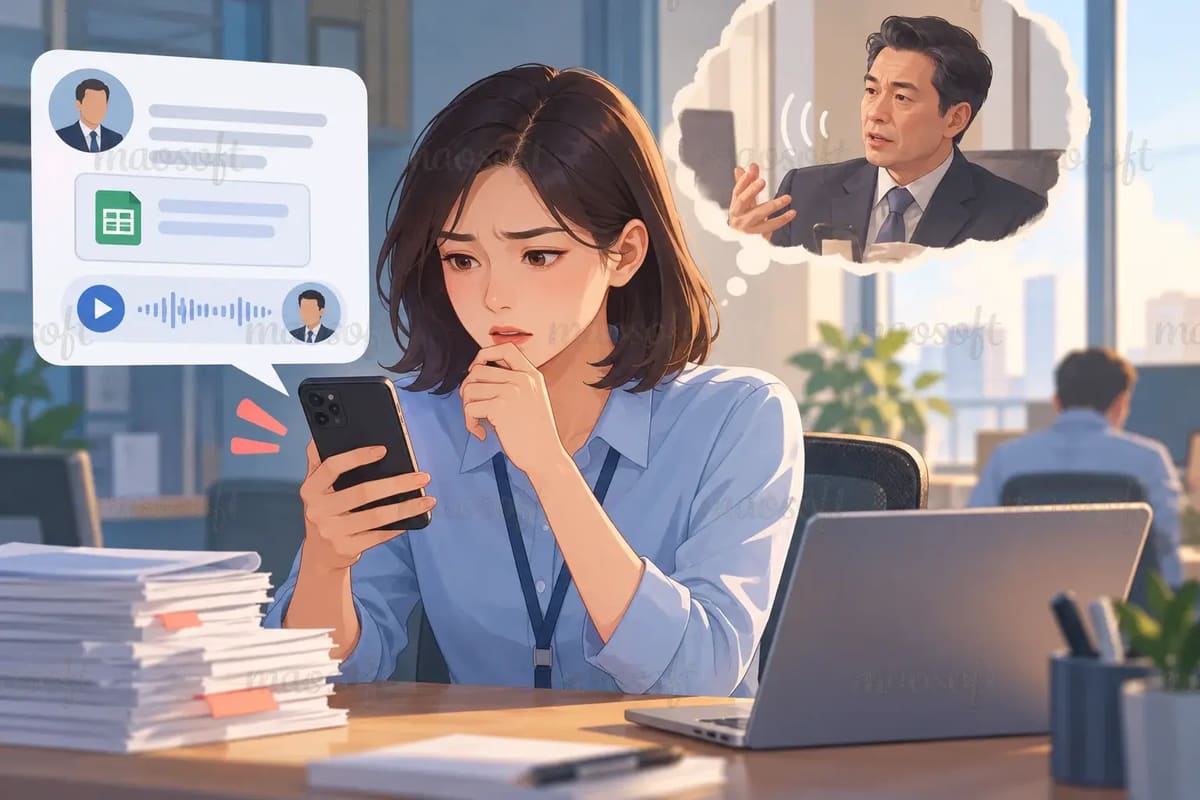
Tin nhắn giống giọng sếp vẫn có thể là giả. Cách xác nhận yêu cầu, bảo vệ tài khoản và báo lại khi gặp dấu hiệu lạ trong công việc.
Mục lục bài viết7 mục
Mai đang chốt bảng công thì nhận được tin nhắn của người có tên và ảnh giống giám đốc. Người đó cần danh sách nhân viên ngay để gửi đối tác. Tin nhắn còn nhắc đúng tên dự án đang chạy. Mai kéo file vào ô chat, rồi khựng lại: từ trước đến giờ, công ty đâu gửi bảng này qua tài khoản cá nhân?
Trong tình huống giả định này, khoảnh khắc dừng lại đáng giá hơn việc đoán tin nhắn có dùng AI hay không. Một yêu cầu nghe rất thật vẫn cần được kiểm tra. Bài viết giúp nhóm nhỏ chuẩn bị cách xác nhận yêu cầu, bảo vệ tài khoản và báo sự cố mà nhân viên làm theo được.
Xác nhận yêu cầu qua kênh đã biết
Mai mở cuộc trò chuyện công việc đã dùng từ trước và hỏi lại giám đốc. Cô không gọi số mới được gửi kèm tin nhắn. Câu hỏi cũng rất cụ thể: anh có yêu cầu gửi bảng nhân sự cho đối tác nào, gồm những trường dữ liệu gì? Nếu chưa nhận được xác nhận, file vẫn ở nguyên chỗ cũ.
Nhóm nên thống nhất những việc luôn cần bước này, chẳng hạn đổi tài khoản nhận tiền, gửi hồ sơ nhân viên hoặc cấp quyền quản trị. Quy định phải áp dụng cả khi người yêu cầu là sếp. Một câu “em xác nhận theo quy trình” sẽ dễ nói hơn việc bắt nhân viên tự đối đầu với người đang giục.
Đừng biến việc kiểm tra thành màn hỏi mật khẩu bí mật trong nhóm chat. Hãy dùng kênh liên hệ đã biết và người có trách nhiệm duyệt. Khi yêu cầu hợp lệ, ghi lại người xác nhận, phạm vi được phép làm và thời điểm. Đồng nghiệp nhận ca sau sẽ hiểu vì sao việc đó được thực hiện.
Giữ tài khoản khó bị chiếm hơn
Sau vụ tin nhắn, nhóm của Mai rà lại các tài khoản dùng chung. Một hộp thư nhận đơn vẫn dùng mật khẩu đã gửi trong nhóm từ năm trước. Nhiều người nghỉ rồi nhưng không ai nhớ quyền nào đã thu hồi. Đây là phần có thể sửa ngay, thay vì chờ mua một công cụ thật xịn.
Hãy lập danh sách tài khoản quan trọng, người phụ trách và cách khôi phục. Dùng mật khẩu riêng cho từng tài khoản, bật xác thực nhiều bước nếu dịch vụ hỗ trợ. Cách quản lý mật khẩu nên phù hợp với quy định của công ty, nhất là khi nhiều người cần làm việc trên cùng một hệ thống.
Quyền truy cập cũng cần được xem lại khi đổi vị trí hoặc nghỉ việc. Người hỗ trợ đăng bài không mặc nhiên cần quyền quản lý thanh toán. Đừng gom mọi quyền vào một tài khoản cho tiện rồi mất luôn khả năng biết ai đã làm gì. Sự tiện lợi ban đầu có thể khiến lúc xử lý sự cố rất mệt.
Các công cụ AI cũng mở thêm đường truy cập
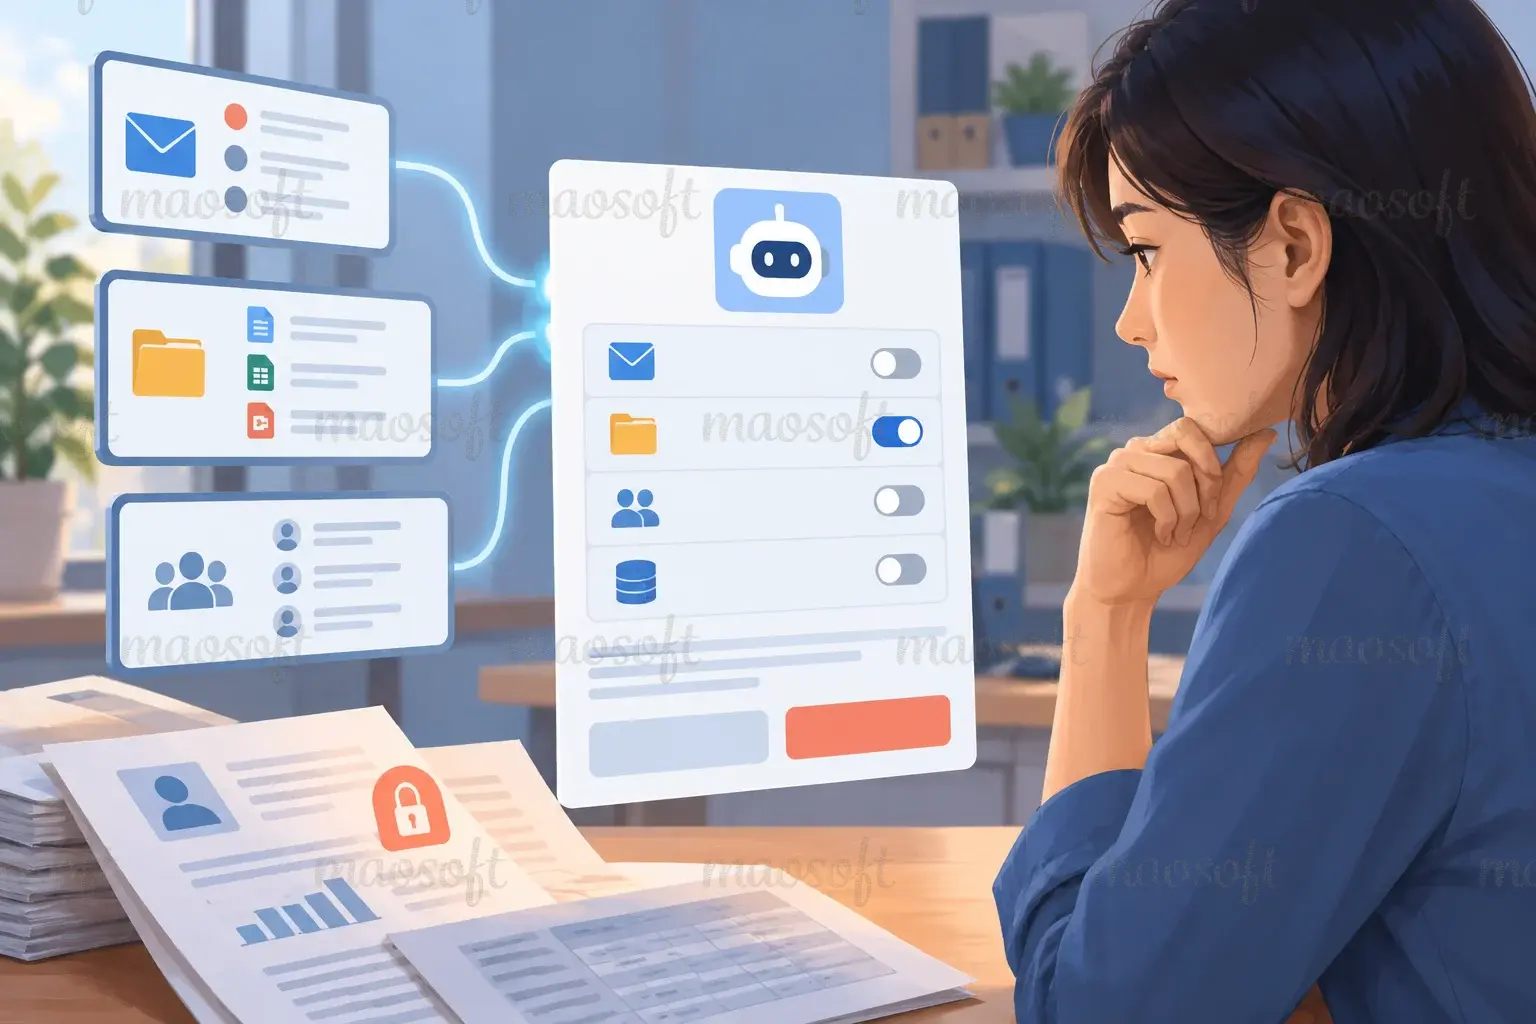
Một bạn trong nhóm đề xuất nối trợ lý AI với kho tài liệu để tìm file nhanh hơn. Ý tưởng có ích, nhưng nút đồng ý không nên được bấm chỉ vì phần giới thiệu hấp dẫn. Cần đọc công cụ xin xem những thư mục nào, có được sửa nội dung hay gửi dữ liệu sang dịch vụ khác không.
Nhóm thử trước bằng thư mục tài liệu mẫu đã được duyệt. Người phụ trách ghi rõ mục đích thử, tài khoản kết nối và cách ngắt quyền. Nếu nhu cầu chỉ là tìm hướng dẫn bán hàng, đừng mở luôn thư mục nhân sự. Dữ liệu đưa vào nên nằm trong phạm vi công việc đã thống nhất.
Khi chưa hiểu một quyền truy cập, hỏi người quản trị trước. Đừng coi việc chưa thấy sự cố là bằng chứng kết nối an toàn. Danh sách ứng dụng được cấp quyền cũng cần có người kiểm tra, nhất là sau khi thử nghiệm kết thúc. Một tiện ích bỏ quên vẫn có thể giữ quyền đã được cấp.
Sao lưu có ích khi khôi phục được
Mai hỏi bản sao lưu gần nhất nằm ở đâu. Cả nhóm đều tin rằng hệ thống có tự lưu, nhưng chưa ai từng thử lấy lại một file. Câu trả lời ấy chưa đủ để yên tâm. Người phụ trách cần biết dữ liệu nào được sao lưu, tần suất, nơi giữ bản sao và ai có thể khôi phục.
Hướng dẫn chống ransomware của CISA khuyến nghị kiểm tra quy trình sao lưu thường xuyên. Với nhóm nhỏ, có thể nhờ người quản trị tổ chức một lần khôi phục thử trong môi trường phù hợp. Không tự ghi đè dữ liệu đang chạy chỉ để xem bản sao có hoạt động hay không.
Buổi thử nên trả lời được một câu rất đời: nếu mất bảng đơn hàng hôm nay, sáng mai nhóm bắt đầu lại từ đâu? Ghi thời điểm của bản sao đã khôi phục và phần dữ liệu còn thiếu. Kết quả này giúp quản lý quyết định cách làm tiếp, thay vì chỉ nghe câu “đã có backup”.
Khi nghi ngờ, dừng và báo điều mình biết
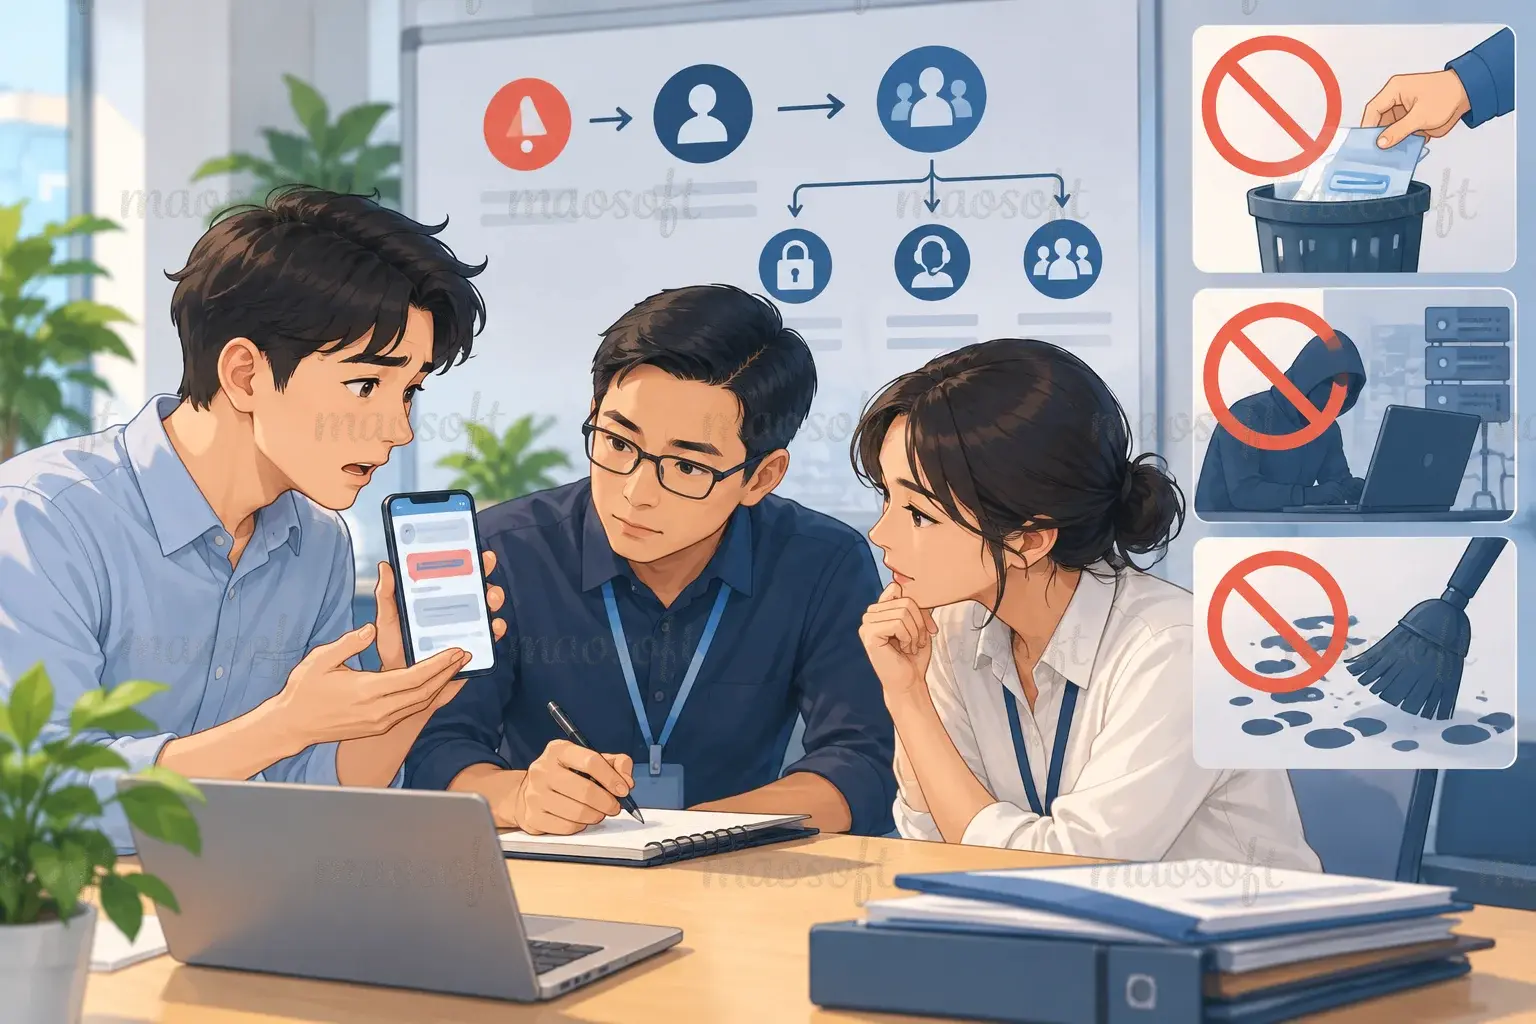
Nếu Mai đã gửi file rồi mới thấy lạ, việc cần làm là báo ngay qua đầu mối đã quy định. Bản báo ngắn gồm thời gian, tài khoản nhận, file đã gửi và thao tác đã thực hiện. Đừng tự kết luận dữ liệu chắc chắn đã bị đánh cắp hoặc chắc chắn chưa sao.
Giữ lại tin nhắn và thông tin liên quan theo hướng dẫn của người phụ trách. Không tiếp tục trao đổi với người đáng ngờ để “thử xem họ là ai”. Cũng đừng tự xóa hàng loạt dấu vết hoặc reset thiết bị khi chưa được hướng dẫn. Cách xử lý cần tùy sự cố và hệ thống đang dùng.
Điều quan trọng với quản lý là đừng mắng người báo đầu tiên. Nếu một lần bấm nhầm luôn dẫn tới cuộc truy lỗi công khai, lần sau mọi người dễ im lặng. Nhóm cần biết báo sớm để giảm thiệt hại là hành động có trách nhiệm, kể cả khi cuối cùng hóa ra không có sự cố.
AI có ích cho phòng thủ, nhưng quyền dùng cần rõ
AI có thể hỗ trợ soạn tài liệu hướng dẫn hoặc tóm tắt thông tin đã được phép dùng. Tuy vậy, đừng chép nguyên nhật ký hệ thống vào một dịch vụ ngoài chỉ để hỏi nhanh. Nội dung đó có thể chứa thông tin nội bộ. Người phụ trách bảo mật cần quyết định công cụ và dữ liệu nào được sử dụng.
Với các gợi ý xử lý, phải có người đủ chuyên môn kiểm tra trước khi áp dụng. Một câu trả lời tự tin không biết hết tình trạng mạng của công ty. Nhân viên thông thường không nên tự chạy lệnh lạ, tắt lớp bảo vệ hoặc cấp thêm quyền chỉ vì công cụ đề xuất.
Viết hướng dẫn ngắn để nhân viên dễ làm theo
Sau lần rà soát, Mai làm một trang hướng dẫn gồm ba tình huống: yêu cầu gửi dữ liệu, cảnh báo tài khoản và nghi ngờ đã bấm nhầm. Mỗi tình huống ghi bước dừng, người cần liên hệ và thông tin cần báo. Tên người phụ trách có người dự phòng khi nghỉ phép.
Nhóm thử hướng dẫn bằng một tin nhắn giả lập, không dùng dữ liệu thật. Nếu người mới vẫn phải hỏi “báo ai bây giờ?”, trang hướng dẫn cần sửa. Mục tiêu là để ai cũng biết bước tiếp theo trong lúc đang rối. Một quy trình ngắn, dùng được sẽ có ích hơn một tài liệu dài không ai mở.
Bình luận (0)
Chia sẻ ý kiến và trao đổi cùng mọi người về bài viết.