Đang tải nội dung...


 Zalo
Agent bảo mật: bài học từ chương trình xác minh an ninh AI mới
AI tìm lỗi bảo mật có thể giúp đội kỹ thuật làm nhanh hơn. Cùng xem cách giới hạn quyền, kiểm tra cảnh báo và theo dõi những gì công cụ đã làm.
Mục lục bài viết6 mục
Agent báo tìm thấy lỗi, rồi đề nghị chạy thêm một bước trên hệ thống thật để xác nhận. Hà dừng lại: nhóm chỉ được giao đọc bản sao mã nguồn, chưa được phép thử trên dịch vụ đang phục vụ khách. Trong tình huống giả định này, vấn đề không phải công cụ thiếu nhiệt tình. Nó đang đi tới một ranh giới cần người có trách nhiệm quyết định.
Dùng agent cho công việc bảo mật cần xác định phạm vi, quyền và cách kiểm phát hiện trước khi bắt đầu. Danh tính người dùng, mức truy cập của công cụ và quyền đối với hệ thống là những phần riêng. Một cảnh báo có vẻ thuyết phục vẫn cần được xác minh trong môi trường và phạm vi được cho phép.
Bắt đầu bằng một phạm vi nhỏ
Hà ghi nhiệm vụ thành một câu cụ thể: xem phần xử lý phiên đăng nhập trong bản sao được cung cấp, nêu điểm cần kiểm và không thay đổi tệp. Câu này rõ hơn yêu cầu “kiểm tra bảo mật ứng dụng”. Người giao việc biết đầu ra mong đợi, còn người xem kết quả biết phần nào đã được rà.
Phạm vi cần chỉ rõ hệ thống, phiên bản và hành động được phép. Nếu chỉ được đọc, agent không nên tự chuyển sang chạy thử hoặc sửa cấu hình. Những hạn chế quan trọng phải được thể hiện bằng quyền công cụ và môi trường, không chỉ bằng một đoạn prompt.
Dùng dữ liệu phù hợp với bài kiểm. Bản sao thử không nên chứa bí mật hoặc thông tin khách nếu chúng không cần thiết. Hà kiểm nội dung được cung cấp và đường truy cập trước khi mở công cụ. Việc chuẩn bị này giúp nhóm giảm tác động nếu một bước xử lý không đúng ý.
Chọn đầu ra dễ xác nhận: vị trí mã, điều kiện nghi ngờ và lý do cần xem thêm. Không yêu cầu công cụ tự chứng minh bằng hành động vượt phạm vi. Nếu cần bước xác minh khác, ghi thành đề nghị riêng để người phụ trách xem xét.
Đúng người dùng chưa có nghĩa là đúng thao tác
Một nhân viên thuộc đội bảo mật vẫn có thể chỉ được giao một phần hệ thống. Xác minh họ là ai chưa thay thế câu hỏi họ được làm gì ở đợt kiểm này. Quyền cần gắn với nhiệm vụ cụ thể và được quản lý theo quy trình tổ chức.
Agent cũng chỉ cần những công cụ phục vụ phần việc đó. Nếu đọc mã đã đủ, không cấp quyền ghi dữ liệu. Nếu cần xem một nguồn nhật ký, giới hạn vào nguồn liên quan. Cách thiết kế quyền theo từng bước giúp tránh mở quyền rộng chỉ vì tiện thao tác.
Thời hạn và người cấp quyền cần được ghi nhận. Khi đợt kiểm kết thúc, xem lại tài khoản và quyền tạm theo quy trình. Một quyền còn tồn tại sau khi nhiệm vụ đã đóng có thể trở thành phần bị quên trong hệ thống.
Nếu công việc cần mở rộng, dừng ở điểm đang có và xin quyết định từ đúng người phụ trách. Ghi lý do cần quyền mới cùng cách kiểm dự kiến. Không để agent tự suy rằng kết quả chưa đủ nghĩa là nó được thử thêm trên bất kỳ nơi nào liên quan.
Một cảnh báo của AI mới chỉ là manh mối
Hà đọc phát hiện bằng câu hỏi: điều kiện nào khiến vấn đề xảy ra? Một dòng mã trông đáng ngờ chưa chắc tạo lỗi nếu có kiểm tra ở trước. Agent cần chỉ ra ngữ cảnh đã xem và phần chưa xem, để người kiểm biết mức chắc chắn thực tế.
Đối chiếu các lớp liên quan trong mã và tài liệu. Kiểm quyền có thể nằm ở middleware hoặc một điểm gọi khác. Ngược lại, tên hàm nghe an toàn chưa chứng minh việc đã được xử lý đúng. Bài review mã với AI giúp giữ nhận xét gắn với hành vi có thể kiểm.
Với phát hiện cần thử, người có trách nhiệm xác định cách xác minh trong phạm vi đã cho phép. Dùng môi trường và dữ liệu phù hợp, ghi kết quả quan sát được. Không biến việc nghi có lỗi thành lý do thử lên hệ thống bên ngoài mà chưa có sự cho phép.
Nếu phát hiện bị bác bỏ, ghi lý do ngắn. Chẳng hạn, điều kiện đầu vào không thể đi qua bước xác thực hiện tại. Những ghi nhận này giúp sửa hướng dẫn và giảm cảnh báo lặp, đồng thời giữ phần đánh giá của con người có thể tra lại.
Khi xác nhận có vấn đề, tách phát hiện khỏi phương án sửa. Một bản vá cần được review và thử theo quy trình dự án. Không mặc định mọi đề xuất mã đi cùng cảnh báo đều đúng chỉ vì cảnh báo đã được xác nhận.
Đừng để nội dung lạ điều khiển công cụ
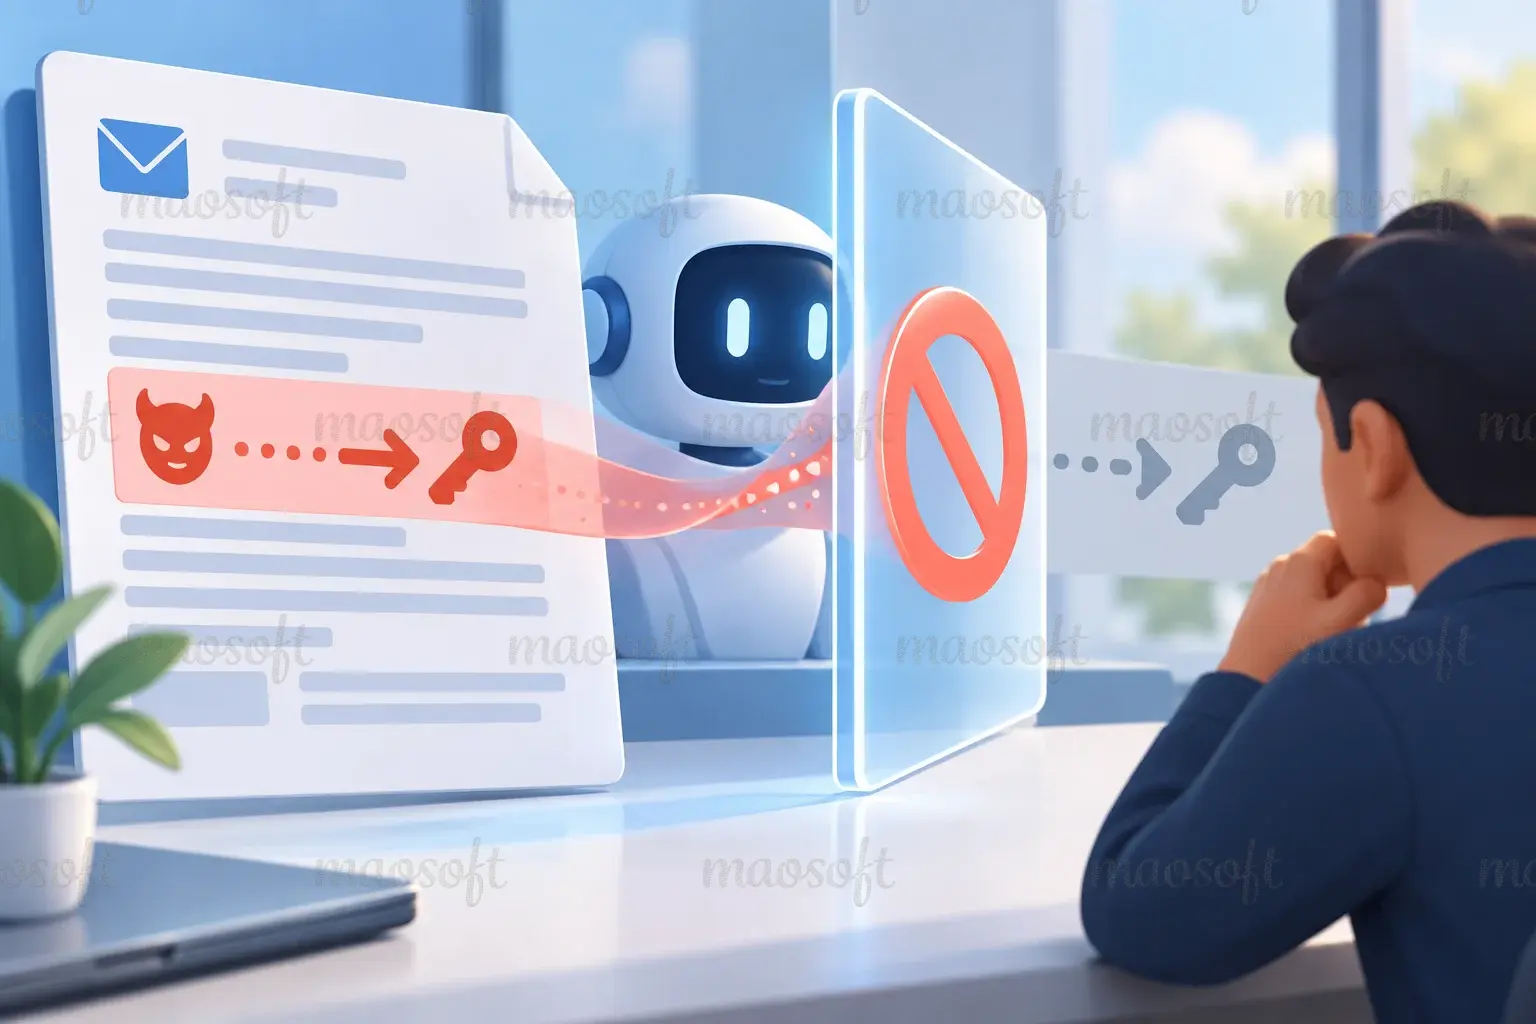
Agent có thể đọc báo cáo lỗi, tệp hoặc trang tài liệu chứa những câu trông như chỉ dẫn. Nội dung ấy cần được xử lý như dữ liệu từ nguồn đang đọc. Nó không tự có quyền thay nhiệm vụ hoặc yêu cầu gửi thông tin ra nơi khác.
Giới hạn quyền và tách luồng dữ liệu giúp giảm hậu quả khi mô hình hiểu nhầm. Đừng đưa bí mật vào ngữ cảnh nếu công việc không cần. Các hành động quan trọng cần kiểm tra ngoài lời sinh của mô hình, theo thiết kế của hệ thống.
Bộ thử nên có tình huống nội dung ngoài cố kéo công cụ khỏi nhiệm vụ, trong môi trường phù hợp. Mục tiêu là kiểm điểm dừng và giới hạn, không chỉ xem agent có nói rằng nó nhận ra rủi ro hay không. Bài prompt injection và cách giảm rủi ro giải thích thêm phần này.
Khi gặp nội dung đáng ngờ, ghi lại nguồn và phần liên quan theo cách không làm lộ dữ liệu riêng. Người kiểm cần đủ thông tin để hiểu điều gì đã tác động tới bước xử lý. Không cần chép nguyên mọi dữ liệu vào báo cáo nếu chỉ một đoạn nhỏ là cần thiết.
Nhật ký phải trả lời được ai đã làm gì
Nhóm cần biết người yêu cầu, phạm vi được cấp, công cụ đã dùng và kết quả chính. Nhật ký giúp dựng lại diễn biến khi có lỗi hoặc câu hỏi. Nó nên phục vụ việc kiểm, không trở thành một kho giữ bí mật và toàn bộ dữ liệu khách không cần thiết.
Bản bàn giao phải nói rõ điều đã làm và chưa làm. “Đã đọc mã trong bản sao, chưa chạy thử trên hệ thống” cho người nhận hiểu giới hạn. Một ảnh chụp câu kết của AI không đủ để đánh giá phát hiện hoặc quyết định bước tiếp theo.
Ghi người phụ trách xác minh, trạng thái và đường dẫn bằng chứng theo quyền phù hợp. Nếu phát hiện đang chờ, giữ trạng thái ấy. Sự rõ ràng trong báo cáo quan trọng hơn việc cố làm danh sách trông như mọi thứ đã được giải quyết.
Chương trình mới nói lên điều gì?
Ngày 6 tháng 10 năm 2026, Anthropic công bố mở rộng Cyber Verification Program. Nguồn chính thức mô tả các mức truy cập có yêu cầu xác minh và kiểm soát khác nhau. Đây là ví dụ về việc cấp khả năng theo phạm vi, không phải xác nhận mọi thao tác của người đã tham gia đều phù hợp.
Điều kiện chương trình có thể được cập nhật, nên tổ chức cần đọc nguồn hiện hành khi cân nhắc sử dụng. Dù dùng công cụ nào, bài học thực tế vẫn là giữ nhiệm vụ, quyền và kiểm chứng gắn với nhau. Với Hà, dừng trước bước chưa được phép là cách bảo vệ phạm vi công việc, để phát hiện được xem xét đúng chỗ và đúng người.
Bình luận (0)
Chia sẻ ý kiến và trao đổi cùng mọi người về bài viết.